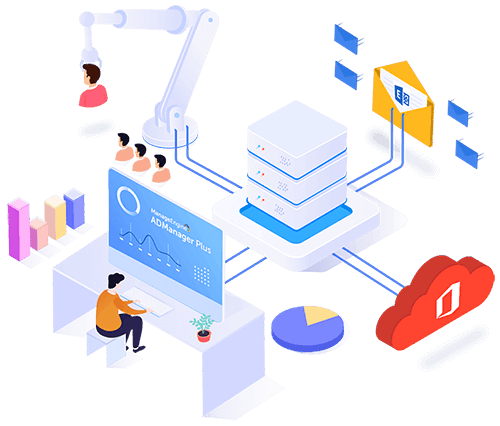

Provisionnement des utilisateurs à 360°
Provisionnez les utilisateurs simultanément dans l'AD, Exchange Server, Microsoft 365, Skype for Business (Lync) et Google Workspace.

Rapports sur les utilisateurs de l'Active Directory
Identifiez les utilisateurs désactivés et verrouillés, les comptes utilisateur expirés, et plus encore sans utiliser de scripts. Effectuez des actions de gestion directement à partir des rapports.

Intégration des utilisateurs en toute simplicité
Créez automatiquement des utilisateurs dans l'AD, Microsoft 365 et Exchange en une seule fois.

Modèle de délégation non intrusif
Donnez aux techniciens helpdesk la possibilité d'effectuer des tâches AD sans modifier leurs autorisations dans l'AD.

Normaliser l'exécution des tâches AD
Contrôlez et rationalisez les opérations AD effectuées au sein de votre entreprise à l'aide de flux de travail basés sur l'approbation.

Sauvegarde et Restauration AD
Protégez-vous contre les pertes de données en créant des sauvegardes des objets AD et en les restaurant avec tous leurs attributs intacts.

Gestion d'Active Directory
Gérez facilement les utilisateurs, les groupes, les ordinateurs et bien plus encore dans Active Directory sans avoir recours à des scripts PowerShell. Automatisez les tâches Active Directory, déléguez des rôles et rationalisez vos tâches Active Directory à partir d'une seule console.
Gestion groupée des utilisateurs Active Directory
Gérez les utilisateurs AD en masse à l'aide d'options prédéfinies, de modèles et de fichiers CSV. Activez ou désactivez des utilisateurs, gérez leurs photos, déplacez-les et bien plus encore, grâce à des actions intuitives.
Gestion des autorisations du serveur de fichiers
Définissez, modifiez ou révoquez sans effort les autorisations NTFS et de partage sur l'ensemble des dossiers et fichiers AD. Déléguez les tâches de gestion des autorisations NTFS aux techniciens du service d'assistance en toute sécurité.
Gestion des mots de passe Active Directory
Simplifiez la gestion des mots de passe grâce à l'importation de fichiers CSV, la génération aléatoire de mots de passe et la réinitialisation automatique des mots de passe à l'aide de simples actions pointer-cliquer.
Gestion des stratégies de groupe
Créez, liez, activez ou désactivez, supprimez et forcez la mise à jour des GPO en masse sans utiliser de scripts PowerShell.
Gestion de Microsoft 365
Bénéficiez d'une visibilité totale sur votre environnement Microsoft 365 grâce à des rapports prédéfinis et sans script. Suivez sans effort les utilisateurs, les licences, les boîtes mails, les groupes, les contacts et bien plus encore.
Rapports Active Directory
Générez des rapports complets sur les utilisateurs, les groupes, les objets de stratégie de groupe (GPO) et bien plus encore dans Active Directory grâce à plus de 200 rapports prédéfinis. Planifiez et exportez-les dans les formats souhaités.

Rapports sur les utilisateurs Active Directory
Générez des rapports AD détaillés sur le statut des comptes utilisateurs, l'expiration des mots de passe, l'appartenance à des groupes, etc., sans avoir recours à des scripts.
Rapports sur les autorisations d'accès aux dossiers
Répertoriez les dossiers partagés sur le serveur de fichiers et leurs autorisations, identifiez les utilisateurs et les groupes qui ont accès à des dossiers spécifiques sur un serveur de fichiers, affichez les dossiers pour lesquels l'héritage est bloqué, et plus encore.
Rapports de connexion Active Directory
Générez des rapports de connexion des utilisateurs AD sur la dernière heure de connexion des utilisateurs, les utilisateurs inactifs, les heures de connexion, les utilisateurs qui ne se sont jamais connectés, etc., le tout sans script.

Rapports sur l'adhésion au groupe
Bénéficiez d'une meilleure visibilité sur les membres des groupes, les groupes imbriqués, les utilisateurs ou les ordinateurs n'appartenant à aucun groupe, les groupes sans membres, etc. grâce aux rapports d'appartenance aux groupes AD.

Rapports Microsoft 365
Générez des rapports Microsoft 365 préconfigurés et sans script sur les utilisateurs, les licences, les groupes, les contacts, les boîtes mails partagées et les informations OWA, le tout à partir d'une seule console.

Création automatisée d'utilisateurs Active Directory
Automatisez sans effort la création d'utilisateurs dans AD, Microsoft 365, Google Workspace et d'autres applications d'entreprise.

Nettoyage automatique des données AD
Désencombrez votre environnement AD en identifiant les comptes inactifs et en les supprimant.

Gestion des licences Office 365 pour un gain de temps
Identifiez les utilisateurs inactifs et révoquez automatiquement leurs licences Office 365.

Fixer des limites de temps pour les adhésions à un groupe
Ajoutez des utilisateurs à des groupes et révoquez automatiquement leur appartenance à ces groupes après une période déterminée.
Provisionnement et déprovisionnement orchestrés des utilisateurs
Provisionnement et déprovisionnement des utilisateurs non seulement dans AD, mais également dans les applications d'entreprise externes à l'aide de webhooks et de modèles d'orchestration.

Campagnes de certification d'accès
Lancez des campagnes de certification automatiques pour désigner des certificateurs chargés d'examiner les autorisations d'accès des utilisateurs à AD et Microsoft 365 à intervalles réguliers, puis de les approuver ou de les révoquer.

Modèle de délégation non invasive
Donnez aux techniciens du service d'assistance la possibilité d'effectuer des tâches AD sans modifier leurs autorisations dans AD.

Délégation détaillée, basée sur les unités organisationnelles
Définissez des limites administratives telles que des unités organisationnelles ou des domaines tout en déléguant des tâches à des techniciens.
Alertes par e-mail et SMS en cas de modifications AD
Informez les utilisateurs concernés des tâches de gestion Active Directory terminées.

Rapport sur les techniciens du service d'assistance
Obtenez une liste complète de toutes les actions AD effectuées par les techniciens afin de passer les audits de conformité.

Actions de l'administrateur d'audit
Obtenez des informations sur toutes les actions effectuées par les techniciens du service d'assistance et les rôles, telles que la création d'un technicien, la modification d'un rôle du service d'assistance, la suppression d'un technicien, etc.

Gestion des accès basée sur les rôles
Créez des rôles personnalisés et attribuez-les aux utilisateurs souhaités afin de leur permettre d'effectuer des tâches AD spécifiques.
Standardiser l'exécution des tâches AD
Surveillez et rationalisez les opérations AD effectuées dans toute votre organisation à l'aide de workflows basés sur des approbations.
Créez des flux de travail personnalisés pour répondre à des besoins spécifiques.
Configurez plusieurs workflows avec différents niveaux, tels que les demandeurs, les réviseurs, les approbateurs et les exécutants, en fonction de la nature de la tâche.

Attribuer automatiquement les tâches AD aux techniciens
Définissez des règles pour attribuer automatiquement des tâches aux techniciens en fonction de l'action, du domaine ou de la priorité.

Utilisez AD Workflow comme outil de conformité informatique
Obtenez une liste de toutes les demandes qui ont été créées, approuvées, exécutées ou rejetées afin qu'elles puissent être vérifiées lors des audits de conformité.

Accord de niveau de service (SLA)
Configurez les règles SLA pour garantir que les actions demandées soient effectuées dans les délais impartis, sans aucun retard.

Obtenir le statut des tickets en temps réel
Recevez des notifications par e-mail ou SMS après chaque étape du traitement d'une demande, c'est-à-dire lorsqu'une demande est créée, examinée, approuvée, exécutée ou rejetée.
Sauvegarde et restauration AD
Protégez-vous contre les pertes de données catastrophiques en créant des sauvegardes des objets AD et récupérez-les avec tous leurs attributs intacts.
Sauvegarde et restauration Azure AD
Sauvegardez les objets Azure AD tels que les utilisateurs, les groupes, les appareils, les applications, les domaines, les entités de service et les rôles d'annuaire, puis restaurez les objets dans leur intégralité ou uniquement les attributs spécifiés, selon les besoins.
Sauvegarde et restauration de Google Workspace
Sauvegardez tous les éléments de Gmail (y compris tous les e-mails, contacts, journaux, notes, publications et tâches), du calendrier et des données du disque utilisateur. Utilisez ces sauvegardes pour restaurer toutes les données nécessaires, quelle que soit la date à laquelle elles ont été supprimées.

Évaluation des risques liés à l'identité
Identifiez et évaluez les indicateurs de risque potentiels au sein de vos environnements AD et Microsoft 365, et obtenez un score complet qui reflète le niveau de sécurité global.

Gestion de l'exposition au risque
Détectez et visualisez de manière proactive comment les attaquants pourraient potentiellement se déplacer latéralement au sein de votre environnement AD. Cela vous aide à réduire la surface d'attaque de votre AD et à mettre en place une infrastructure d'identité plus sécurisée et plus résiliente.
Analyse des modes d'attaque
Découvrez les chaînes cachées d'autorisations et de relations dans AD, et brisez-les rapidement afin d'empêcher les pirates d'abuser des privilèges pour atteindre les systèmes critiques.
Principe du privilège minimal
Les campagnes de révision des accès programmées réexaminent les privilèges détenus par les utilisateurs et les groupes dans AD et Microsoft 365, et les approuvent ou les révoquent selon les besoins. Cela permet de garantir le principe du moindre privilège et d'éviter l'accumulation d'autorisations.

Gestion de la conformité
La conformité aux normes GDPR, PCI DSS, SOX, HIPPA et autres est facilitée grâce aux fonctionnalités d'évaluation des risques et de campagne de certification d'accès mises en place, car une technique efficace de gestion des incidents est exigée par ces normes.

Campagnes de certification d'accès
Les campagnes automatisées de certification des accès constituent un outil essentiel pour les administrateurs qui souhaitent surveiller en permanence les privilèges AD et Microsoft 365 attribués aux utilisateurs et aux groupes, afin de limiter efficacement les escalades de privilèges.
| Fonctionnalités | Outils AD natifs | ADManager Plus |
|---|---|---|
| Bibliothèque de rapports intégrée et rapports personnalisés |  |  |
| Modèles de création et modification de comptes utilisant des règles | | |
| Processus d'approbation multiple | | |
| Délégation par OU et par groupe | | |
| Nettoyage automatisé des comptes périmés | | |
| Gestion des accès temporaires | | |
| Tableau de bord personnalisable | | |


